




















IT導入完全ガイド
ランサムウェアや標的型攻撃は多層防御で撃退、最新UTM事情(2/4 ページ)
UTMは攻撃をどのように防御するのか?
ファイアウォールだけでは防げない攻撃を、UTMはどうやって防ぐのか。被害が大きく報道されたランサムウェア「WannaCry」の活動例に沿って説明しよう。これは標的型攻撃の侵入から被害発生のケースともよく似ているので、その場合も含めて解説する。
図2は、攻撃のステージを5つに分け、UTMによるネットワーク対策と、エンドポイント(端末に導入した)対策で防御する方法の一例を示したものだ。図中にはウォッチガードの製品名や独自機能名が書かれているが、以下に一般的に説明する。
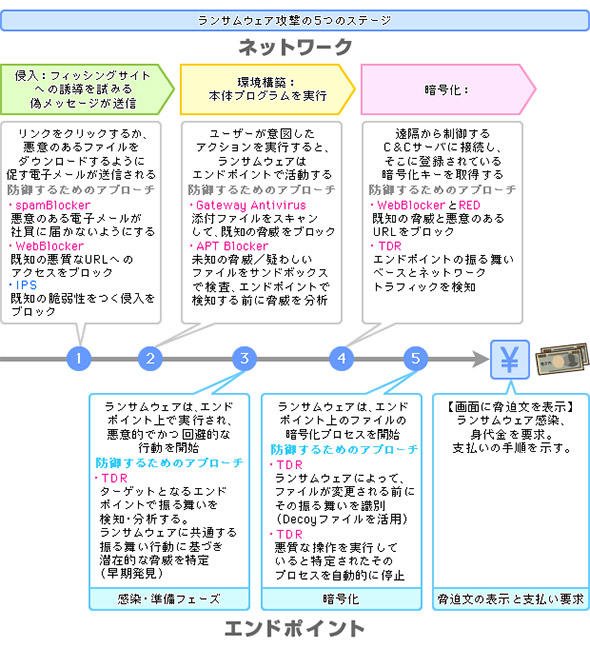 図2 ランサムウェア攻撃の5つのステージと対策(出典:ウォッチガード・テクノロジー・ジャパン)
(1)侵入(最初の感染活動)
攻撃メールが届く。マルウェアを含む偽装ファイルが業務文書を装って添付されている場合や、クリックを誘う文言とともに不正サイトのURLリンクが記されていることもある。なお、アクセスを促される不正サイトは、マルウェア配布サイトだけでなく、改ざんされて感染の仕組みを組み込まれた一般サイトの場合もあるため、よく知られたサイトから感染する可能性も少なくない。サイトのURLリンクについても、表示されている文字列と実際のリンク先URLは別物というケースがあり、注意が必要だ。
UTMによる防御機能
【メールフィルタリング】
スパムメールの特徴があるメールを隔離する
【Webフィルタリング】
攻撃サイトとして登録されているドメインからの通信をブロックするとともに、そこへの内部からのアクセスも遮断する
【Webレピュテーション】
一般サイトでも改ざん履歴があるなどのリスクをランキングした外部データベースに照合し、リスクが高いドメインとの通信をブロックする
【IPS/IDS】
IPSは既知の不正侵入行動のパターンを「シグネチャ」として記憶し、同様のパターンの通信を遮断する。これによって、例えばマルウェア配布用のサイトに仕込まれた不正プログラムが既知の脆弱性を悪用すること防ぐ。IDSは即座に遮断するのではなく管理者に通知し注意喚起する
(2)環境構築(不正プログラムの実行)
添付ファイルの実行やURLリンクのクリックにより、マルウェアが感染の道具として使う脆弱性がPCにある場合に感染する。
UTMによる防御機能
【ゲートウェイアンチウイルス】
添付ファイルをスキャンして既知のマルウェアをブロック(隔離)
【サンドボックス】
未知のマルウェアの可能性がある不審なファイルを疑似実行環境(UTM内部またはクラウド上の環境を利用)上で実行して振る舞いを確認。不正な振る舞いをするものは通知し、エンドポイントでの実行前に削除するなどの対応が可能になる
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー