




















イベントレポートアーカイブ
機械学習が解決するネットワークとセキュリティの分断問題(1/3 ページ)
HPEが「Aruba360 Secure Fabric」の本格展開を発表。このフレームワークにより、従来分離されたままだったネットワークとセキュリティの壁を乗り越え、真の多層防御を実現するという。
日本ヒューレット・パッカード(HPE)は、2017年12月15日「Aruba360 Secure Fabric」の国内での本格展開開始を発表した。同社Aruba事業統括本部・技術統括本部 本部長の佐藤重雄氏は、このフレームワークにより「従来分離されたままだったネットワークとセキュリティの壁を乗り越え、真の多層防御を実現する」と語る。その手法は「パートナーとの協業と、ツールの連携」だ。
セキュリティベンダーとのパートナーシップで作るセキュリティフレームワーク
 吉田仁志社長
「Aruba360 Secure Fabric」は米国で9月に発表されたセキュリティフレームワークである。「Fabric」とは、「布や膜という意味があり、あたかも浸透膜のように良いものは通し、悪いものは拭き取って消してしまうもの」(佐藤氏)。「360」が全方位を表し、どの方向からの攻撃も通さないという思いのこもったネーミングのようだ。
HPEの吉田仁志社長は、これからのITのビジョンとして「ハイブリッドの時代の到来」「インテリジェント・エッジがIoTを加速する」「サービスがより一層重要なものとなる」の3点を挙げ、同社戦略をこれらに合致させることを述べた。
特にIoTによるデータの急増に触れ、これからは従来データセンターで行っていたデータ処理を、手元のエッジ端末で行う時代になり、インテリジェント・エッジの重要性が高まるとした。しかし、そのエッジ部分でのセキュリティは、従来のポイントソリューションでは間に合わない。同社ではチームの力でセキュリティ全層をカバーして安全性をシンプルに管理しやすく提供する。
 佐藤重雄氏
「ネットワークとセキュリティはいまだ分断されたIT領域。メーカー、販社、技術者のスキルなどが完全に分離していることを日々痛感している」(佐藤氏)
巧妙なサイバー攻撃やマルウェアの脅威が止まない今日、企業システムの防衛は入口、内部、出口の全てで強化する必要があり、多層的な防御対策をとるべきであるのはもはや常識だ。しかしネットワーク側とエンドポイント側でセキュリティ管理がばらばらでは多層防御を行ってもなかなか奏功しない。
そこで、分離されているネットワークの世界――スイッチなどのネットワークの機器群と、セキュリティの世界――エンドポイントセキュリティ、ログ管理、SIEM製品などとの間にArubaが入ることにより、一貫した多層防御が実現すると佐藤氏は言う。それを実現する枠組みが、今回発表された「Aruba360 Secure Fabric」フレームワークである。
図1の中央に見えるのが、Arubaが提供するソリューションだ。図の左側に見えるのは、スイッチなどをはじめとするネットワークインフラであるが、ジュニパーやシスコもこの中に含まれていることに注目だ。このフレームワークはマルチベンダーのネットワークを前提にしている。
図の右側は、このフレームワークに賛同しパートナーとして協業するベンダーである。グローバルでは既に100社以上のパートナーがある。国内でも今後増えていくだろうが、現段階ではカーボン・ブラック・ジャパン、パロアルトネットワークス、マカフィーの3社をパートナーとし、連携検証などを進める。
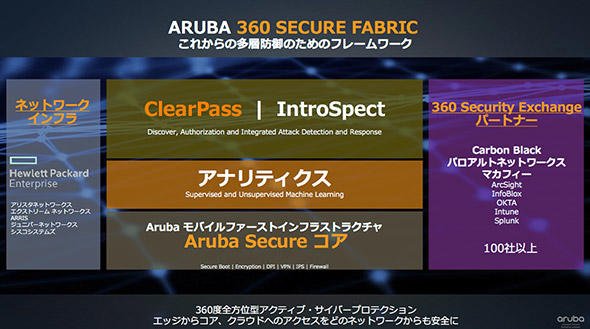 Aruba360 Secure Fabricフレームワークのイメージ
つまり、マルチベンダーのネットワークと、パートナーであるセキュリティベンダーの各種製品との間にAruba製品が入り、お互いの仲をとりもつようなイメージだ。 Arubaのソリューションを構成するのは、「Aruba Secureコア」、NAC/ポリシー管理製品「ClearPass」(既存製品)、新製品の「IntroSpect UEBA」(2018年第2四半期に国内発売予定)である。
中でも中核的な役割を果たすのがClearPassだ。これは、ユーザーと端末を管理して、誰がいつ、どこで、どのデバイスを接続したかといった情報を集約するとともに、ロールベースのマイクロセグメンテーションを行い、デバイスのネットワーク遮断や検疫ネットワークへの接続などが実行できるツールである。各種セキュリティ装置やセンサーが脅威の侵入や発生を検知したとき、高リスクの(ウイルス感染の恐れのあるといった)端末を即座に自動隔離でき、被害が局所化できる。
Aruba IntroSpect UEBA(User Entity Behavior Analytics)の前身は、HPEが2017年2月に買収したニアラの製品である。これはユーザーの行動の傾向を機械学習をして、リスクの高い行動をスコアリングをする機能を持つ。ClearPassや場合によっては各種セキュリティ製品と組み合わせることで、内部犯行などの初期兆候を捕らえて抑え込める。
セキュリティ製品からの情報を基にネットワーク上のデバイスの隔離を行うという仕組みだけを見れば、これまでにも同様の取り組みは各ベンダーが行っている。しかし「従来はマネージドデバイスだけを対象にした取り組みがほとんど。Aruba360 Secure Fabricは、非マネージドデバイスも対象にできる。デバイスにエージェントソフトなどの導入の必要はない」(佐藤氏)というように、デバイスのリプレースや変更を必要とせずに、ネットワーク側の管理だけで端末隔離などを含めたインシデント対応が行えるのが特徴だ。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
2
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー