




















セキュリティ強化塾
サイバーセキュリティ経営ガイドライン Ver 2の変更点を読み解く(1/4 ページ)
経済産業省が公開するセキュリティ経営のガイドラインが更新された。時代に合わせて修正された2項目を解説する。
2017年11月、経済産業省は、サイバーセキュリティ対策を推進するための「サイバーセキュリティ経営ガイドライン」の最新版(Ver.2.0)を公開した。ITに関するシステムやサービスなどを供給する企業や経営戦略上ITの利活用が不可欠である企業の経営者を対象にしたものだ。企業がセキュリティ対策で取り組むべきポイントを整理しよう。
経営者だけでなく現場も必読「サイバーセキュリティ経営ガイドライン」とは?
サイバーセキュリティ経営ガイドラインの初版は2015年に公開された。ITを活用する企業の経営者に対する「3つの原則」と、CISO(Chief Information Security Officer:最高情報セキュリティ責任者)に指示すべき「10の重要項目」を提示する。
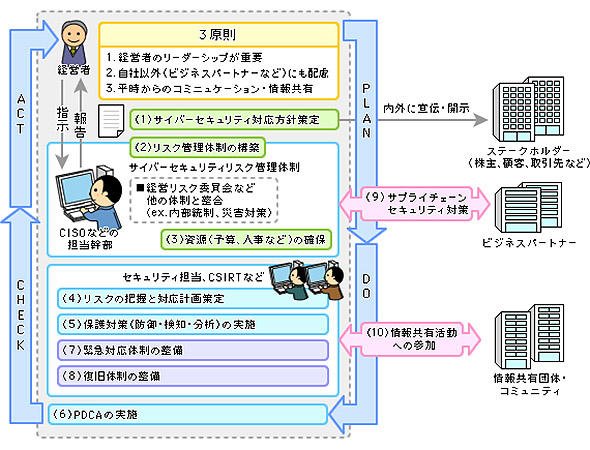 図1 「3原則」と「重要10項目」(出典:経済産業省「サイバーセキュリティ経営ガイドライン」)
サイバーセキュリティ経営ガイドラインで挙げられている、経営者が認識すべき3原則は以下の通りだ。
- 経営者は、サイバーセキュリティリスクを認識し、リーダーシップによって対策を進めることが必要
- 自社はもちろんのこと、ビジネスパートナーや委託先も含めたサプライチェーンに対するセキュリティ対策が必要
- 平時及び緊急時のいずれにおいても、サイバーセキュリティリスクや対策にかかわる情報開示など、関係者との適切なコミュニケーションが必要
そして、経営者はCISOを任命し、自社だけでなく子会社、関連会社、取引先を含め全体を守ることが望まれている。3原則については初版から変更はないが、重要10項目は時代に合わせる形で修正が行われている。
- (指示1)サイバーセキュリティリスクの認識、組織全体での対応方針の策定
- (指示2)サイバーセキュリティリスク管理体制の構築
- (指示3)サイバーセキュリティ対策のための資源(予算、人材等)確保
- (指示4)サイバーセキュリティリスクの把握とリスク対応に関する計画の策定
- (指示5)サイバーセキュリティリスクに対応するための仕組みの構築
- (指示6)サイバーセキュリティ対策におけるPDCAサイクルの実施
- (指示7)インシデント発生時の緊急対応体制の整備
- (指示8)インシデントによる被害に備えた復旧体制の整備
- (指示9)ビジネスパートナーや委託先等を含めたサプライチェーン全体の対策及び状況把握
- (指示10)情報共有活動への参加を通じた攻撃情報の入手とその有効活用及び提供
この中でVer.2.0で大きな見直しが入った「サイバーセキュリティリスクに対応するための仕組みの構築」と「インシデントによる被害に備えた復旧体制の整備」は特に注目すべきである。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー