




















待ったなし! GDPR対策
GDPR絶対理解、プロが教える「ココだけ」対策ポイント(2/3 ページ)
まず着手すべきポイントはどこか?
このように記すと、あまりに多岐にわたる対策が必要になるため、2018年5月25日のGDPR施行までにはとても間に合わないと思われることだろう。実際、時間的な余裕が多少あったとしても、全方位的な対応は非常に難しい。これに対して松浦氏は「いつまでに、どこまでの対応を図るかは、リスク管理の考え方を適用して考えるべき」と助言する。対応にかかる費用と時間、人的リソースと、生じかねないGDPR違反リスクを勘案して、優先順序をつけながら順次対応を遂行することが大事だ。
GDPR施行後、体制整備が不十分だからといって、日本企業に直ちに制裁が科されるとは考え難い。透明性と適合性の確保を粛々と遂行することは重要だが、真っ先に「問題視されそうな部分=リスクの高い事業領域」を優先してGDPR対応を図るべきだ。松浦氏はリスクの高い事業領域の典型として、EU域内でのB2Cサービスのケースを挙げた。
「GDPRの適用を受けるB2Cビジネスを展開する企業で必ずすべきことは、カスタマーとのコンタクトポイントにおけるGDPR対応です。例えば利用規約、プライバシーポリシーなどを整備し、Webからの商品購入などの際に個人データの取り扱いについて明示して、本人の同意をとることが重要。社内体制の整備などについては、その後計画的に実行していくべきでしょう」(松浦氏)。
EU域内でコンシューマー向けサービスを提供している場合、まず取り組むべきことは、顧客本人の同意を得るための対策だ。その次に優先順位が高いのが、ドキュメント類の整備である。個人情報管理規定や、プライバシーポリシー、サービスなどの利用規約、情報セキュリティポリシーなどの文書を優先して整備することで透明性が確保でき、説明責任を果たす下地が出来上がる。2018年5月25日までには、少なくともドキュメントが整備されていることが必須だと考えられる。
GDPR対応スケジュール
では、日本企業のGDPR対応はどのようなステップで行えばよいのだろうか。PwCコンサルティングでは、対応を進めるために3つのフェーズに区切って整理する。
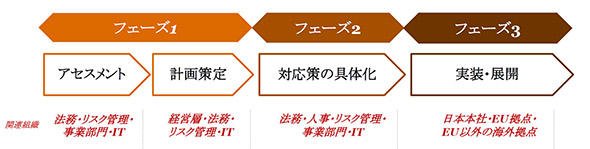 図2 GDPR対応に至る3つのフェーズ(出典:PwCコンサルティング)
各フェーズの実行にかかる期間は次のように想定される。これはPwCコンサルティングの事例から導かれた実績値だ。ただし、グローバル企業全体においてではなく、日本に本社を持つ企業の場合の期間となる。
- フェーズ1:2~3カ月
- フェーズ2:3~9カ月
- フェーズ3:2~3カ月
グローバル企業では、全体の対応にさらに長い期間が必要になる。また、展開する事業がB2BなのかB2Cなのか、EU域内の個人データをどの程度の規模で取り扱うのかによって大きく変わる。
PwCコンサルティングは、2018年5月25日までにフェーズ2までを終了させることを推奨しているが、例え期日までに間に合わなくともプロセスを前に進めることが重要だ。各フェーズで必要なタスクは次の通りだ。具体的なタスク遂行の参考のために、同社が各フェーズにおいて対応するサービス項目を添える。自社のみで対応する場合でも同様の作業が必要になる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー