




















イベントレポートアーカイブ
日本企業にも影響必須か NIST「SP800-171」ルールのチェックポイント(1/2 ページ)
サイバー攻撃などに遭った際に求められるのは「すぐさま対応できる」ことだ。米国「SP800-171」ではどう規定しているか。概要を紹介する。
EMCジャパン RSA事業本部は4月12日、サイバーレジリエンシーをテーマにしたラウンドテーブルを開催。NIST(米国国立標準技術研究所)が策定した「SP800-171」におけるインシデントレスポンス対応を中心に、最近のサイバーセキュリティ戦略やガイドラインの動向、実施する上でのポイントを解説した。本稿ではその内容をレポートする。
「サイバーレジリエンシー」とは何か
サイバーレジリエンシーとは、企業がサイバー攻撃などによってビジネスを停止せざるを得ない事態に陥ったときに迅速に回復し事業継続する力やその取り組みのことを指す。
これまでの事業継続の取り組みとしてはBCP(事業継続計画:Business continuity planning)やDR(災害復旧:Disaster Recovery)があったが、それらは主に天災やパンデミックの視点から策定されることが多かった。サイバー攻撃がビジネスに甚大な被害を与え得るという観点からの事業継続のための対策が強く意識されるようになったのは比較的最近のことだ。
解説にあたったRSAのAPJチーフサイバーセキュリティアドバイザー、レナード・クレインマン(Leonard Kleinman)氏はまず、「サイバーレジリエンシーは国家的な取り組みだという認識が広がり、サイバーセキュリティ戦略に組み込まれ始めている。そこで重要になるのがベストプラクティスの採用と実践だ」と話した。
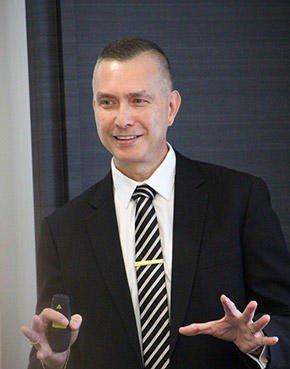 レナード・クレインマン氏
諸外国における国家サイバーセキュリティ戦略は2013~2016年ごろに策定が相次いだ。日本では重要インフラや公的機関へのサイバー攻撃を受けて2013年6月に、情報セキュリティ政策会議が国家戦略としての「サイバーセキュリティ戦略」を策定している。同様に、オーストラリアでは2010年に策定、2016年には重要インフラへの対策を中心に改定している。シンガポールでは2016年、ニュージーランドで2015年、フィリピンでは2016年にそれぞれサイバーセキュリティ戦略を立案している。
「米国においては、大統領令13800で連邦政府のネットワークと重要インフラの特定16分野についてサイバーセキュリティを高めることを定めている。この中では、サイバーセキュリィでのレジリエンスを高めることも明確に記載されている。また、特定の業種ごとに対策を講じることも記されている」(同氏)
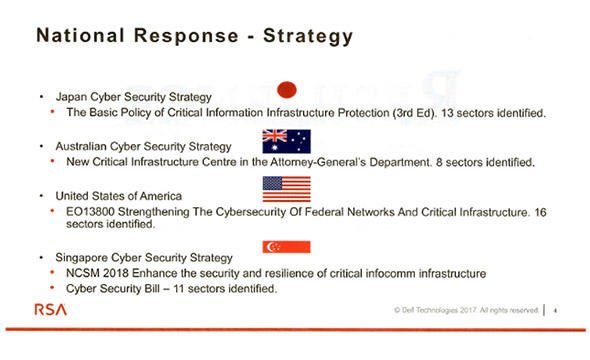
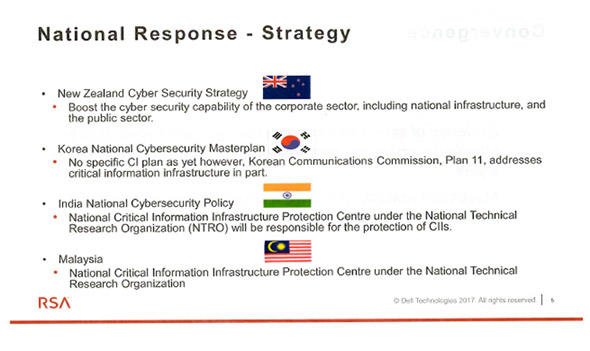 (クレインマン氏の投影資料より)
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
2
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
-
3
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
-
4
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
5
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
6
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
7
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
8
生成AIを使いこなすエンジニアほど、自分のスキルに不安を感じる理由 1200人調査
-
9
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
10
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー