




















セキュリティ強化塾
ほぼフリーアクセス、WEP利用企業が4割超という現実(1/5 ページ)
無線LANは普及したが、セキュリティ対策はどうだろうか。多くの企業で時代遅れな「常識」を信じていないか。
2015年8月に発表したキーマンズネット調査によれば、無線LAN導入企業のうち4割以上が暗号化方式として脆弱(ぜいじゃく)性があるWEP(Wired Equivalent Privacy)を利用しており、今後導入予定企業でも約4割以上がWEPを採用する意向を持っていることが明らかになった。
WEPは簡単に入手できるツールを使えば数秒から数分でパスワードを解読できる。つまり、これら企業の無線LANはフリーアクセスと言っても過言ではない。スマートデバイスの業務利用やIoT機器の無線接続が増加する中、無線LANセキュリティへの意識の低さは企業に致命的な打撃を与える可能性を秘めている。今回は自社の無線LANセキュリティを見直すために、基礎的知識と対策を再点検しよう。
無線LAN「タダ乗り」、憂慮されるWEP利用実態
あらためて「無線LANの導入状況(2015年)」を見てみよう。無線LAN環境を導入済みの企業は59.7%、導入検討中の企業は22.6%となっている。しかしながら、無線LANのセキュリティ対策として「MACアドレス・フィルタリング+WEP」を挙げた人が34.4%で最多となり、「WEPのみ」とする回答も9.9%あった。
WEPは2000年代始めに脆弱性が発見され、ネットワークを流れるパケットを解析して数秒から数分で暗号化を破る技術が開発された。その技術を使ったツールが「パスワード忘れ対策」と称して出回ったり、某国ではWEP解析機能付きの「インターネット無料接続」用アクセスポイントとして売り出されたりしたそうだ。
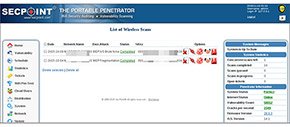 図1 脆弱性テストツールによる無線LAN解析の例(出典:スペクトラム・テクノロジー)
また、ネットワーク管理ツールや脆弱性チェックツールの中には無線LANの暗号化方式を判別したり、WEPを解析してパスワードを導き出したりできる機能を持つものがある(図1)。
2015年6月、無線LANタダ乗りで国内初の検挙者が出た。松山市の30代男性が、民家の無線LANアクセスポイントを無断使用してインターネットに接続、偽の銀行サイトに誘導するメールを多数に送信してフィッシング詐欺を行い、偽サイトに入力されたID/パスワードを使って約1600万円を詐取した事件だ。
この事件のポイントは2つ。電波法で定められた数値を超える(0.01ワット超)技適マークがない無線LANアダプターを使用したこと、タダ乗りした無線LANに設定されていたWEP方式のパスワードを解析して不正使用したことだ。特に後者は、犯罪行為を前提として実行者が特定されないように、他人の無線LANを踏み台として利用したのだろう。
もしも自社の無線LANが犯罪の踏み台にされたとしたら。攻撃が自社のプロキシサーバから行われたということになれば、自社システムが捜査対象になる可能性が高く、業務への影響やブランドの毀損(きそん)リスクも少なくない。
また、必ずしも被害は踏み台にされるだけとは限らない。パスワードを入手されたということは、社内ネットワークに侵入されたり、通信内容が解読されたりして、機密情報が流出する可能性もあるということだ。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
2
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
-
5
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
6
生成AIを使いこなすエンジニアほど、自分のスキルに不安を感じる理由 1200人調査
-
7
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
8
ダークWebに流出した認証情報を即通知 ジョーシスが「悪用前」の初動対応を支援
-
9
無料で国産生成AI「Sarashina」が利用可能に APIとチャット機能のベータ版を公開
-
10
企業向けAIは「大規模LLM」一択ではない Zohoが重視するコストとデータ保護
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー