




















セキュリティ強化塾
ルールとツールで守る、スマートデバイスのセキュリティ(3/5 ページ)
スマートデバイスの利点を十分活用するには「かじ取り型」BYODが理想
スマートデバイスには利便性と裏腹のリスクがあるというわけだが、そのリスクを承知の上で業務利用を図り、ワークスタイルを変革して業務効率や生産性を上げようと、多くの企業が取り組みを進めている。それが従業員の満足度やモチベーションにつながるという期待もある。
しかし全ての会社がリスクを正確に理解しているわけではなく、取り組み方にも違いがある。従業員の私物デバイスを業務に利用できるようにする「BYOD」は既に一般によく知られたキーワードだが、その理解もまだまちまちだ。図2に、JSSECがまとめたBYODの一般的理解の類型を掲げる。
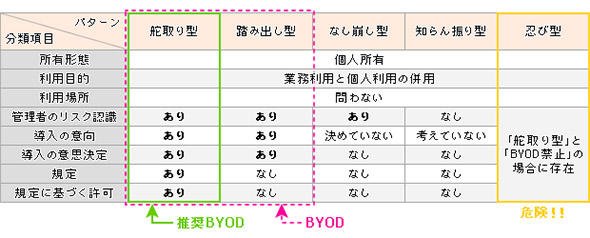 図2 個人端末の業務利用(BYOD)パターン(出典:日本スマートフォンセキュリティ協会)
スマートデバイスを業務利用する従業員がいても、BYODを実施しているとはいえないのがこの図の「知らん振り型」と「なし崩し型」だ。従業員が自発的に業務利用するのを黙認しているのがこれらの型。あえてリスクを無視する企業は管理責任を放棄していると言わざるを得ないが、まだリスク認識が浸透していない状態の企業も多いかもしれない。業務利用がされていることに正面から向き合い、リスクが正確に認識されればやがて「踏み出し型」に移行できるはずだ。
理想的なのが「かじ取り型」。会社として利用の意思決定を行い、規定を作り、利用申請を承認、許可する仕組みも構築しているのがこの型だ。そこに至る前の規定がまだ未整備な状態が踏み出し型で、この2つの型をBYODと呼ぶことができる。JSSECでは「BYODはリスクの認識をした上で、個人所有のスマートフォンの業務利用について組織として意思決定を行い、実際に業務を行うこと」と定義しているのだ。
これらの型のほかに「忍び型」があることに注意が必要だ。いわゆるシャドーITとも呼ばれる型で、利用禁止をルールとした企業でこっそり業務利用していたり、かじ取り型が定める利用規定に不自由を感じ、あえて規定に違反するような利用法をしたり、利用申請をせずに勝手に私物デバイスを業務利用したりしている場合が含まれる。これはあえて会社の管理を避け、個人の利便性を企業としてのセキュリティに優先させようという行為であり、情報漏えいリスクを会社がコントロールできないばかりでなく、従業員のモラル低下にもつながる危険な状態というべきだろう。
では、COBOやCOPEの場合はどうだろう。どちらも会社がデバイスを選定し、従業員に配布、デバイス管理はもちろん会社側で行うことになる。しかもデバイスのセキュリティ設定や必要アプリを標準化した状態で配布できるため安全性は高く、上のパターンのかじ取り型よりもガバナンスを効かせやすい。
だが一方でデバイスコストと管理コストを全部会社が背負うことになる。デバイスのライフサイクルが短いため、PCよりも陳腐化しやすく、短期間でのリプレースでコストがかさむことが指摘されている。一部部門の特定業務用途の場合には好適な場合があるが、一般用途では選び難い選択かもしれない。
スマートデバイス活用のコスト効果の視点からかじ取り型BYODが理想的な方法と言えそうだ。では、どのようにかじ取り型の運用にもっていけるだろうか。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
2
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
3
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
4
PHP脆弱性、自社のリスクは? 今すぐできる点検の手順とPHP以外の注意点 無料点検も登場
-
5
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
6
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
7
磐田市、財務会計業務への生成AI導入実証 年間590時間、約177万円の削減効果を確認
-
8
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
9
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
10
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー