




















IT担当者300人に聞きました
標的型攻撃への対策状況(2017年)/後編(3/3 ページ)
2割以上の企業は自社社員に注意喚起や対策方法のレクチャーなどを行っていない
次に、自社社員に標的型攻撃に対する注意喚起や対策方法のレクチャーなどを行っているかどうかを聞いたところ「行っている(75.3%)」が最も多かったが、行っていない(20.8%)」「これから行う予定(3.8%)」と続き、現状はまだ何も実施していない企業が2割を上ることが分かった。またその割合は、中小企業では半数近くにまで上っていた。
では、その方法は具体的に何だろうか。注意喚起、レクチャーの方法はどういったものかを聞いてみたところ、「メールや掲示板などで周知(69.4%)」「eラーニングを利用して周知(58.3%)」「社内でのセミナー開催(33.6%)」の順となった(図3-1)。
「社外の講習会やセミナーへの参加(6.8%)」も散見されるものの、最も多い「メールや掲示板などで周知」といった方法は、社員一人一人にきちんと伝わったかどうかが不明確である点が気になるところだ。従業員の誰か1人でもセキュリティ意識が欠けていればセキュリティ被害を受ける確率は高まるため、徹底的な周知をお薦めしたい。
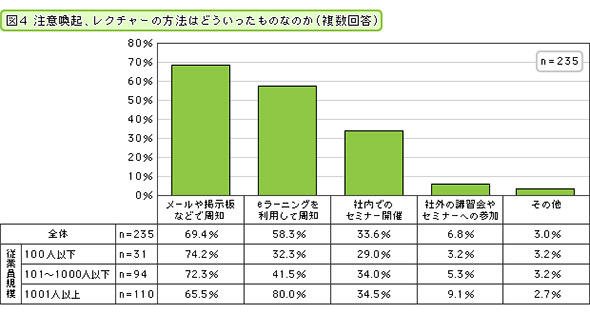 図4 注意喚起、レクチャーの方法はどういったものなのか(複数回答)
さらに、標的型攻撃対策をITツールで行わないと回答した企業にその理由を聞いたところ、「導入や運用の予算が不足(43.8%)」「対応できる人員の不足(43.8%)」「ツール・製品に対する知識不足(30.0%)」「経営層の理解不足、必要性を理解していない(28.8%)」「導入すべき製品の優先順位が分からない(13.8%)」と続いた(図3-2)。
ここでもやはり、「予算」と「人(人材・スキル)」に起因するところが大きいことが分かった。加えて、「現状のセキュリティ対策で標的型攻撃も対応できる(12.5%)」と「自社は標的型攻撃を受けることはないと考えている(7.5%)」という層も一定数存在した。
また、「その他」とした回答者のフリーコメントを見てみたところ、「まだ個人で対応できるレベルだから(中小企業)」「もし攻撃を受けても影響が小さいと思うから(中堅企業)」といった、どちらかといえばセキュリティ攻撃と被害を甘く見ているようなコメントもあった。一方、「既にツールを導入済で注意喚起もしているが、それでも攻撃を受けることがあることが分かったから(大企業)」といったコメントもあった。
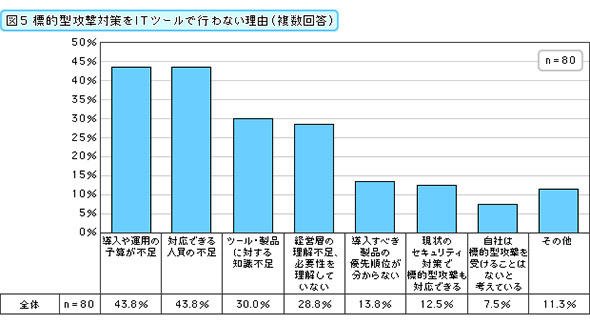 図5 標的型攻撃対策をITツールで行わない理由(複数回答)
最後に、標的型攻撃対策における社内体制や運用面、ツールに関しての課題と自社の状況について寄せられたフリーコメントの中から、目を引いたものを挙げておこう。
- パターンファイル更新では新たな脅威への予防にならず、悩んでいる
- Webフィルタリングの設定が難しい。正常なサイトもブロックされてしまう
- 事後対策についての検討が不十分の状態である
- 運用の方が本質であるのに、対策製品の導入が目的になりがち
- 対策も必要だが、実際に起きた際に対応を任せられる外注先が必要
- セキュリティ対策に万全はないので、被害を局所化、最小化するための対策にシフトしている
- 社内通知を偽る不審メールを出して、社員の反応(URLにアクセスした件数)を部ごとに集計して公開したことがある。この結果は、注意喚起に役立ったようだ
標的型攻撃はITツールを導入したところで終わるものではない。上記のコメントからも分かるように、企業ではツール導入に加え、さまざまな取り組みを検討しているようだ。
後編では、4分の3の企業が標的型攻撃対策を何らかのIT製品を導入する形で行っている(今後の導入含め)ことや、UTM(統合脅威管理)、統合ログ管理、SIEM、サンドボックス、マネージドセキュリティサービス(MSS)への注目が高いこと、一方2割の企業は自社社員に標的型攻撃に対する注意喚起や対策方法のレクチャーなどを行っていないことや、標的型攻撃への対策をITツールの導入で行わない理由としてはコストや人材・スキル面の課題に加え、導入すべき製品の優先順位が分からないといった課題を挙げていることなどが明らかになった。
標的型攻撃は企業規模問わず受ける可能性がある上、攻撃は常に進化し続け、対策には終わりがないのが難儀だ。自社の環境を見直し、優先順位を見極めながら効果的な対策を検討してほしい。
Copyright © ITmedia, Inc. All Rights Reserved.


IT担当者300人に聞きました
業務課題、注目のITツール……。話題には上るけれど、実際のところはどうなのか。キーマンズネット会員の声で知る、隣のカイシャのIT事情。読者のホンネを紹介します。
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー