




















セキュリティ強化塾
フィッシング攻撃対策を効果的に実施するための注意ポイント(1/4 ページ)
本物そっくりの偽サイトに誘導する「フィッシング攻撃」の報告件数が月間1000件を超えるほどに急増している。
「保護のため、Apple IDは自動的にロックされます」「Apple ID通知の再確認」「Appleからの領収書です」。このようなタイトルで届いたメールは、いかにも緊急性があるような気がして、ついついメール本文のURLをクリックして内容を確認したくなる。だが、絶対にクリックしてはならない。
急激に増えているフィッシング攻撃
JPCERTコーディネーションセンター(JPCERT/CC)が運営する「フィッシング対策協議会」によると、2017年8月のフィッシング報告件数は1100件に上っている。これは前月比でほぼ倍の数値で、フィッシングによる攻撃の激しさが理解できる数値だ。
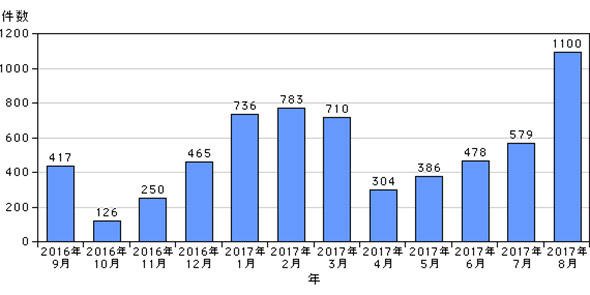 図1 フィッシング報告状況(出典:フィッシング対策協議会)
冒頭で紹介したアップルをはじめ、有名なブランドやECサイトをかたるメールが多数登場している。同報告によれば、2017年8月だけで24種類のブランド名が使われた。
一般ユーザーに向けての注意喚起も活発に行われている。例えば、内閣サイバーセキュリティセンター(NISC)が運営するTwitterアカウント「内閣サイバー(注意・警戒情報)」でも頻繁にフィッシング関連の投稿が行われている。
システムの脆弱(ぜいじゃく)性を突くだけでなく、「人間の脆弱性」を攻撃するこのフィッシングに対して、私たちはどのような対策を打てるのだろうか。フィッシングに「だまされないため」、そしてフィッシングで「だまさないため」に、今できることを再認識してみよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
2
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
3
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
-
4
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
5
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
6
生成AIを使いこなすエンジニアほど、自分のスキルに不安を感じる理由 1200人調査
-
7
ダークWebに流出した認証情報を即通知 ジョーシスが「悪用前」の初動対応を支援
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
10
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー