




















セキュリティ強化塾
「EDR」導入の前に知っておくべきこと(1/4 ページ)
どうしても対策が後手に回るサイバー攻撃。脅威の浸入や行動を検知して対策につなげる「EDR」が注目を集めている。
インターネットにつながる、あらゆる企業がサイバー攻撃の対象になった。日々、攻撃の激しさは増し、対策はどうしても後手に回る。それどころか「そもそもどのような対策をしたらいいのか分からない」というのが実情だろう。
今、エンドポイントに入れたエージェントから収集した情報を基に、脅威の侵入、行動を検知しセキュリティを確保する「EDR(Endpoint Detection and Response)」が注目を集める。従来のマルウェア対策ソフトによる防御とは異なる効果が得られるのだろうか。
多くの企業が直面している悲惨な状況
まずは、企業がおかれている「現状」を整理しよう。カスペルスキーが2017年に調査したところ、過去12カ月間にセキュリティインシデントを体験した組織は増加の一途をたどる。
特に大企業における「ウイルス、マルウェア感染」は前年比15%増、「標的型攻撃」も前年比11%増と大きな伸びが確認できる。この割合は日本でも高く、サイバー攻撃が身近なものであることが分かる。
一般的に、マルウェア感染や標的型攻撃は、侵入されても即座に検知できれば、被害は最小限で食い止められる。カスペルスキーの調査でも、インシデントの認識から復旧までに要した総費用は、検知に時間がかかるほど多額になる。特に企業規模が大きいほど顕著で、検知するスピードこそが復旧対策の総コストを決定付けるといえる。
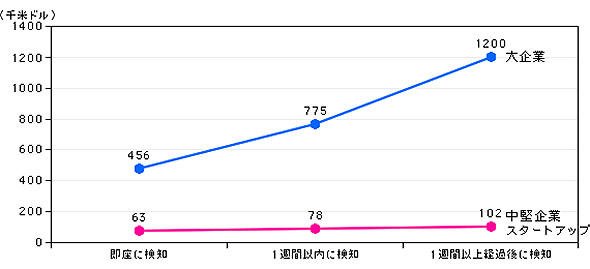 図1 インシデントの認識から復旧までに要した総費用(出典:カスペルスキー)
しかし、「即座に検知」こそが難しい。特に標的型攻撃で使われるマルウェアは、特定企業を狙うためにカスタマイズしたり、サンドボックスを回避したりするような技術が加えられる。また、ファイルレスでメモリ内にしか展開しないような発見が難しいものも登場した。半数以上の企業で、重大な攻撃が数週間から1年以上も発見できずにいる。
今回のセキュリティ強化塾では、EDRが検知の課題を解決する救世主として活用できるのか、少し掘り下げてみよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
2
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
3
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
-
4
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
5
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
6
生成AIを使いこなすエンジニアほど、自分のスキルに不安を感じる理由 1200人調査
-
7
ダークWebに流出した認証情報を即通知 ジョーシスが「悪用前」の初動対応を支援
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
10
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー