




















セキュリティ強化塾
「EDR」導入の前に知っておくべきこと(3/4 ページ)
課題は「検知」と「インテリジェンスの活用」
先に挙げたように、昨今のサイバー攻撃は検知こそが重要で、もっとも難しいポイントだ。なぜならば、攻撃者は「どうしたら検知されなくなるか」を考え、あの手この手で攻めてくるわけだ。
EDRの検知手法では、普段の業務プロセスでは行われないような挙動を検知したり、マルウェアしか利用しないようなAPIを検知したりといった、振る舞いを基に判断するロジックが活用される。
例えば、標的型攻撃では、単一のマルウェアで全てを実行しない。まず、攻撃の準備として情報を収集し、メールやWebサイトからの「初期侵入」を行う。初期侵入が成功すれば、企業内のネットワークで静かに感染を広げながら外部からの指令を待ち、情報を盗み出したり、内部破壊を行ったりといった最終目的を実行する。特に情報を盗み出す場合は、その痕跡もきれいに消して発覚を遅らせようとする。
防御側は、「準備」「初期侵入」「指令」「活動」のどこかのステップで異常を検知する必要がある。EDRはデバイス単体ではなく、システム全体で検知を行い、「何らかのおかしな動きの兆候」をつかむ。これがEDRの有用性だ。
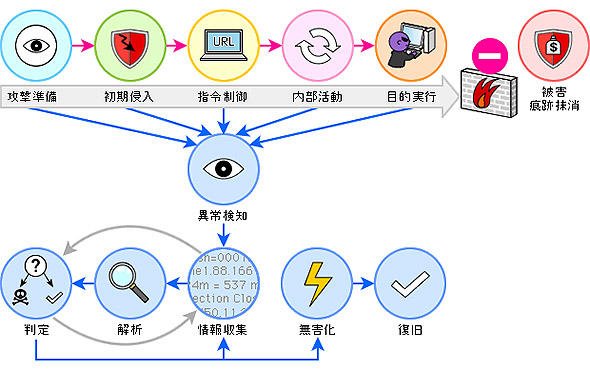 図2 EDRは攻撃の全ての局面で異常を検知し、被害を防ぐ(出典:カスペルスキー)
ところで、「何かの兆候がつかめたが、これが何だか分からない」ということではEDRを導入する意味がない。例えば、あるPCで、普段実行されないプロセスが動いたことが検知でき、それを止めたとしよう。だが、一体どのような攻撃なのか、他のPCでも同様のことが発生する可能性があるのかが分からなければ、サイバー攻撃対策としては不十分だ。
EDRを提供するベンダーの多くは、検知機能だけでなく「インテリジェンス」の提供も行う。各社が運用するセキュリティオペレーションセンター(SOC)が日々ネットワーク上の脅威を研究し、世界中で行われている攻撃の解析結果を分かりやすいレポートとして提供するサービスだ。
「解析」が加わることで検知した兆候がもたらす影響を正しく判断し、しっかりとした対策が行える。EDR導入を成功させるには、単にツールを導入しただけでは不十分だ。インテリジェンスを活用できる体制を作ること、つまり、情報セキュリティ人材を適切に育成し、情報を活用するプロセスを保持することが重要だ。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー