




















セキュリティルール作りのテクニック
セキュリティ担当者になれば、セキュリティポリシーを含めたルール作りに関わる機会が増えるはずだ。ルール作りのために欠かせない考え方について紹介しよう。
本コラムは2015年7月22日に公開した「セキュリティルール作りのテクニック」を再編集したものです。
当然と言えば当然ですが、技術的な部分を抜きにルール作りは進みません。例えばパスワードの桁数や運用をどうするのかという視点でいえば、ルール策定時の標準的なコンピュータスペックに照らし合わせて、総当たりでチェックされたときにどのくらいの時間がかかるのか、どのくらいのペースで変更を行えば十分運用に耐え得るのかといった技術的な検証を踏まえたかたちで値を埋め込む必要があります。
最初のルール作りには欠かせないアプローチで、開発ルールについても同じことがいえます。Webアプリの設計時には、「入力フォームやパラメータはセキュリティの観点からこうあるべき」という点を最初に十分検討したいところです。
Webアプリのルール作りの際にはできるだけ説明しやすく作っていきましょう。具体的には「資料の中の何ページにある記述通りに作ってもらう、もしくは直してもらえば大丈夫」といった進め方ができるぐらいの資料があると現場も受け入れやすいはずです。
そのためには、さまざまな開発言語に対応した表記の仕方が必要です。筆者もPHPやAndroidにおけるJavaコーディングといった一部の詳細資料までは用意できましたが、全ての言語に対応したルール作りは行うことができませんでした。自社で使われている言語を調べた上で、優先順位を付けていきながら進めていくべきです。
どんなルールを作っていくべきかのひな型については、実際にはセキュリティベンダーなど外部パートナーの協力を得て作り上げてください。
パブリックな情報の使い方
セキュリティのルール作りにおいて、IPAをはじめとしたさまざまな機関からルール作りの指針が公開されています。ただし自社のビジネスに照らし合わせてみると実務と乖離(かいり)した部分もあるため、運用面や利便性を含めた吟味が必要です。
Webセキュリティについていえば、例えばWebアプリを作るときのセキュアプログラミングなどの手法や簡易チェックツールなどが公開されています。ただし現場に即したプログラミングが実装できるわけではありませんので、同様に吟味が必要になります。
ルールの運用について
一度作り上げたルールは運用する中で更新の機会が必ず出てきます。そのとき多くの要望が寄せられることでしょう。例えば「パスワードを入れずにオートログインで運用したい」といった要望は必ず現場から上がるものです。
現状のWebサービスが提供するユーザーインタフェースを追いかけながらルールを再考するべきです。全ての環境でオートログインを採用するのではなく、住所を新居に修正するとき、登録済みカード情報で決済するときなど、これまで以上に認証を詳細に行っていかなければいけないケースも出てきます。
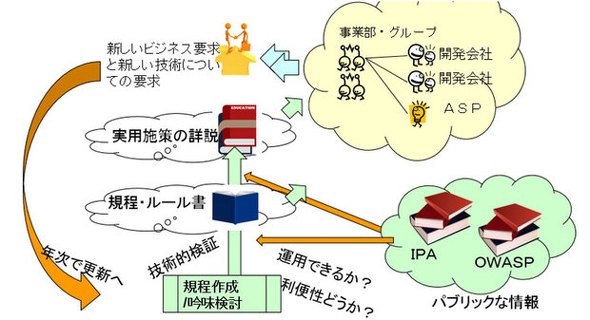 運用面や利便性を含めた吟味が必要
次回は、「ルールを現場に浸透させるためのテクニック」についてお話します。

Copyright © ITmedia, Inc. All Rights Reserved.


突然セキュリティ担当者になったときの心得
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
2
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー