




















現場にルールを浸透させるためのテクニック
セキュリティポリシーも含めたルールを全社に浸透させるには、ある程度のコツやノウハウが必要です。まずは受け入れてもらいやすい環境を作ることから始めてみましょう。
本コラムは2015年8月25日に公開した「現場にルールを浸透させるためのテクニック」を再編集したものです。
グループ会社や現場の事業部にガバナンスを効かせるためにも、ルールはしっかり周知徹底しておくことが重要です。ただ、一方的にルールを押しつけては現場からの反発を招くことにもなりかねません。特にグループ会社の場合は企業文化そのものから異なっているため、既存のルールを大きく変更することはできる限り避けたいと考えるはずです。
実際に効果があった方法は、現場に対してメリットを提供できる環境をあらかじめ作っておくことでした。具体的には、ルールを現場がそのまま適用するならば、資料やツール、窓口など必要な道具を全て提供し、セキュリティ担当を置くことなくセキュアな環境が維持できるといったメリットのあるアプローチをとるのです。
ただ、グループ会社の場合は完璧にルールを踏襲するわけにはいかないこともありますので、限定的なチューニングは許可した上でルールの適用を打診してみることが大切です。
駆け引きは日常と同じ 卑屈にならない
以前、あるルールの適用についてのWebテストの受講をお願いしたところ、グループ会社のあるブランチから拒否されたことがありました。恐らく、現場のメンバーにテストを受けさせたくない理由があったのだと思います。このような場合、どういうアプローチが適しているのでしょうか。
私は「分かりました、ではテストは受けなくて結構です。ただし、こちらからは何も提供しません」と電話を入れ、受話器を置きました。結局、15分後にきちんとテストを受けさせる旨の連絡をいただくことができたのですが、相手が人間である以上何からの駆け引きが必要な場面はあります。これはセキュリティに限った話ではありませんが、正攻法だけで前に進まない場合に備えて、きちんとコミュニケーション上で駆け引きできるスキルは必要です。
このあたりはマニュアル化できるものではありませんが、私自身はこういった駆け引きを日常的に繰り返しながら、ルールを現場に浸透させるべく奮闘してきたのです。
浸透させるためのトップアプローチ
最近はさまざまなものが見える化の対象になっていますが、セキュリティに関しても見える化はとても大切です。実際に大きなセキュリティインシデントが社内で発生すると一気に対応が進むのが現実で、悪い言い方をすれば「浸透させるためにはインシデント」という事故待望論がないわけではありません。
しかし実際にそんなことは起こせません。そこでどうするかというと、「薄いインシデント」をまいて常にインシデントが発生している危機状態を作り出すのです。これがセキュリティにおける見える化です。
特にエグゼクティブには大きな効果を発揮します。エクゼクティブ会議などで月次、クオーターごと、年次といった単位でインシデントや検査結果レポートを作成し、毎回持ち込むのです。すると、どの事業部が上手なのか、どのベンダーが良いのかがはっきりと成績表となって表れるため、結果の良くない事業部のトップは次回までにセキュリティ強化を現場に指示するようになります。
小さなインシデントを積み上げていくことで薄いインシデントとなり、それがエグゼクティブの会議の中でみんなの脳の化学反応を起こさせることができます。なお、この薄いインシデントは意識アップの効果が大きいので現場にもきちんと展開しておくべきです。
そもそも現場にセキュリティを浸透させるためには、PDCAならぬ「EDCA」が必要だというのが筆者の持論です。Plan(計画)ではなくEducation(教育)が必要で、教育を行って検査を実施し、監査をしアクションを起こして修正する。そしてまだ教育に戻っていくという流れが大事だと考えています。
この現場でも、何かあるたびに教育だといって人を集め、監査だと言って現場を調査してフィット&ギャップを確認するといった、絶えず薄いインシデントをまき続ける。これが現場にセキュリティ意識を根付かせていく秘訣(ひけつ)なのです。
教育ツールも大変革を起こしつつあります。これまで一般的に企業ではeラーニング活用は避続けていた気がしますが、非常に革新的なシステムもOSSで出てきおり教育方法も見直す時期にきてると思っています。
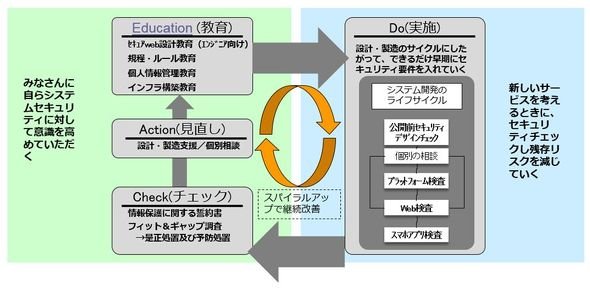 セキュリティ施策のスパイラルアップEDCA構造

Copyright © ITmedia, Inc. All Rights Reserved.


突然セキュリティ担当者になったときの心得
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
4
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー