




















不正ログインへの不安あっても「1要素認証」のまま約7割 多要素認証はなぜ進まないのか
パスワードなどの漏えいを悪用したサイバー攻撃への対策として、多要素認証は効果的だ。しかし、多くの人が不正ログインに不安を抱く現在でも、多要素認証の導入はなかなか進んでいないという。その原因はどこにあるのだろうか。
ID・パスワードの漏えいを悪用したサイバー攻撃への対策にはパスワードや指紋など複数の要素を組み合わせた「多要素認証」(MFA)が有効だ。
しかし、シー・エス・イーが中堅・中小企業の情報システム担当者108人を対象に実施した調査で、多くの人が不正ログインに不安を抱くも、そのうちMFAを導入しているのは3割に満たないことが判明した。なぜ導入は進まないのだろうか。
サイバー攻撃への不安があるのに…… 多要素認証導入が進まない理由は
不正ログインへの不安を尋ねた設問では、「不安感があり、認証強化を実施している」が45.4%、「不安感があり、認証強化を検討中」が39.8%、「不安感はあるが、認証強化はまだ取り組んでいない」が8.3%だった。3項目の合計は93.5%となる。「不安感はあまりない」は5.6%、「わからない/答えられない」は0.9%だった。
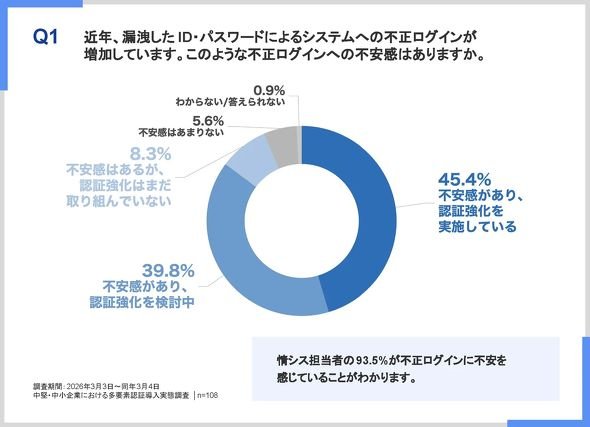 不正ログインへの不安(出典:シー・エス・イーのリリース)
勤務先の業務システム全体で主に使う認証方式においては、「1要素認証」が68.6%を占めた。その内訳は、「ID・固定パスワード(記憶の認証)」が26.9%、「ICカード・スマートフォンなどの所有品やデジタル証明書を使った認証(所持の認証)」が17.6%、「ID・固定パスワード以外の認証(記憶の認証)」が16.7%、「指紋・顔認証(生体の認証)」が7.4%だった。
2要素認証(2FA)では「ID・固定パスワード+メールやSMSなどによる認証コード、デバイス証明書」が18.5%、「ID・固定パスワード+指紋・顔認証」が6.5%だった。3要素認証(3FA)は1.9%となった。MFAの採用率は計26.9%にとどまった。
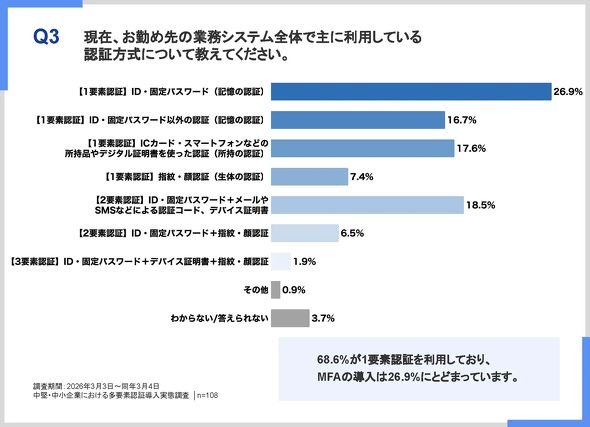 業務システム全体で主に使う認証方式(出典:シー・エス・イーのリリース)
1要素認証を利用していると回答した担当者には、MFAを社内の業務システム全体へ導入しない理由を複数回答で聞いた。首位は「自社にオンプレミスのシステムが残っており、連携できるか不安があるため」で47.3%だった。「何が適しているか・どう進めればよいかわからないため」が35.1%、「認証用の追加デバイスを全員に配布するのが難しいため」が33.8%、「導入・運用コストが予算に合わないため」が31.1%で続いた。
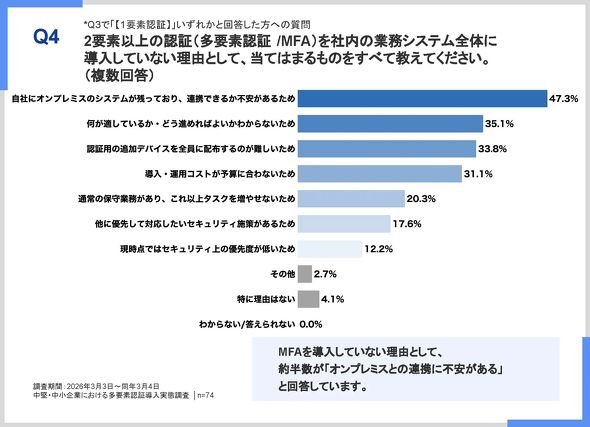 多要素認証を導入していない理由(出典:シー・エス・イーのリリース)
調査結果は、不正ログインへの警戒感が高い半面、業務システムの認証は1要素方式が中心で、MFAの普及に隔たりがある実態を示した。未導入企業においては、導入手順や製品選定の知識、既存のオンプレミス環境との接続可否、端末配布、費用、運用負荷が課題に挙がった。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
2
Googleの自動化ツール「Workspace Studio」×Gemini、4つの業務効率化アイデア
-
3
ChatGPT「Pro」プランで新規加入を一時停止 GPT-6 Astraの「前例のない」需要で
-
4
「Copilot、Word文書まとめて」で社内全滅? 勝手に増殖するAIウイルスで大騒ぎ:895th Lap
-
5
図解で分かる「Microsoft Copilot」のデータ漏えい防止機能とは
-
6
M365 Copilotを配っても「使われない」 でもAI活用が進んだ福島県庁の"逆張り"戦略
-
7
ゼロから分かる「Python in Excel」 プログラミング未経験の筆者がデータ分析してみた
-
8
2027年、情報処理技術者試験が刷新 2026年終了の試験と新設のデータ試験を徹底解説
-
9
“脱・C言語”を狙う開発者が「Cの代替言語を作っても失敗する」と断言するワケ:894th Lap
-
10
そのIT資格、これからも評価されますか? 5年のデータで見る「廃れる資格」「化ける資格」
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー