




















待ったなし! GDPR対策
GDPRの「72時間ルール」、この3日間で企業は何を求められるのか?(2/4 ページ)
システム管理プロセスの見直し
個人データを取り扱うシステムがGDPRの法令要件に満たない、または「データマッピング」でデータ管理の方法に何らかの問題が発見された場合は、システム管理プロセスの見直しや、場合によってはシステムそのものを見直す必要がある。
また、データを管理する上で高リスクと考えられるデータ処理については、リスクの程度を測る「DPIA(Data Protection Impact Assessment:データ保護影響評価)」を実施することが義務付けられている(GDPR第35条第1項)。DPIAでは、データの流れを解析し、そのリスクがデータ処理においてどのような影響を及ぼすかを評価する。その結果を基に、リスク低減策の検討と対応計画の策定を行う。DPIAの対応指針については、EUのデータ保護指令第29条作業部会よりガイドラインが公開されているため、参考にすると良いだろう。
本稿執筆にあたり取材協力いただいたPwCコンサルティング マネージャーの松浦 大氏からは、次のようなアドバイスが出ている。「DPIAを実施する目的は、個人データが侵害されるリスクを分析、評価し、管理プロセスを見直すことで、第32条に基づいた適切な安全管理措置を実現することです。また、定期的にリスク評価することで、新たなリスクにも対応できるような方策も見つけられるでしょう。また、DPAに対して、技術的、組織的な対策が講じられているという証明にもなります」(松浦氏)
DPIAの実施が必須となるケースについて(GDPR第35条)
- 個人のプロファイリングを含めた自動処理により、本人に重大な影響を生じる場合
- 第9条第1項で定める特別な種類のデータ(人種、民族、政治思想、宗教、労働組合員資格、遺伝データなど)、または第10条で定める有罪判決および犯罪に関する個人データを大規模に取扱う場合
- 公共の場所において大規模な体系的監視を行う場合
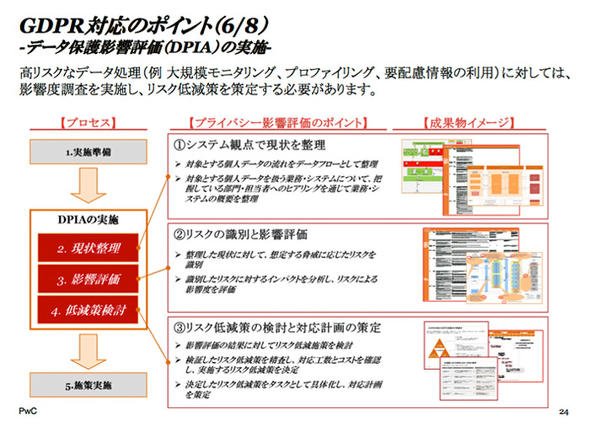 図2 DPIA(データ保護影響評価)の実施のポイント(出典:PwCコンサルティング)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
2
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
3
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
4
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
5
AI議事録は「文字起こし」で選ばない 表で分かる「Notta/AutoMemo/AiNote」の特性
-
6
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
7
そのFTP、止めて大丈夫? 「古いファイル転送」を残すか見直すか
-
8
入社2年目で月40時間削減 楽天モバイルがAIに任せなかった仕事とは
-
9
SCS評価制度、★3で問われる「侵害後の対応」 元サイバー捜査官が明かす備えの鉄則
-
10
なぜ「情シス不在」でもIT化が回る? 39人の町工場が15年かけて見つけた答え
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー